Por Darlan Helder — São Paulo. Atualizado em 14/09/2026.
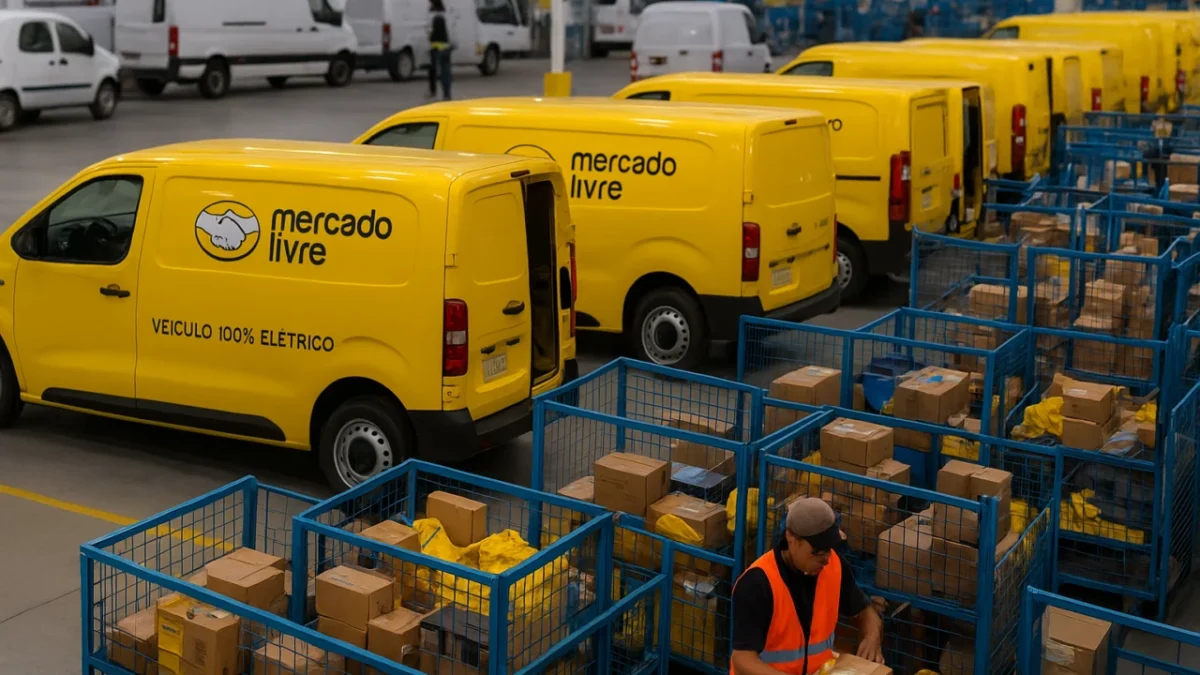
Criminosos montaram um site e um aplicativo falsos que se passam pelo serviço Mercado Livre Coleta com o objetivo de infectar celulares e obter dados pessoais das vítimas, segundo investigação da empresa de segurança digital ESET.
Como funciona o golpe
O site fraudulento divulga vantagens para atrair usuários — mensagens do tipo “Acumule pontos e aproveite! Troque por viagens, descontos na fatura, cashback ou até Pix direto na conta. Tudo pelo app!” — e oferece um botão identificado como “Baixar APK”. O arquivo APK (formato de instalação do Android) disponível ali é malicioso e, quando instalado, tenta comprometer o aparelho.
O endereço do site usado pelos golpistas termina em “pages.dev”, elemento que indica, segundo especialistas, que a página provavelmente não é oficial. Plataformas corporativas usuais costumam usar domínios como “.com” ou “.com.br”.
Em testes citados pela ESET, o Android emitiu um alerta informando que o arquivo poderia ser nocivo, mas ainda permitiu a instalação quando o usuário autorizou o procedimento.
Privilégios solicitados e riscos
Após a instalação, o aplicativo falso pede autorização para conectar o dispositivo a uma VPN externa — o que permite que o celular passe a compartilhar a mesma rede do criminoso e fique sujeito a acesso remoto. Em seguida, a tela do aplicativo solicita permissões que incluem gravação da tela, captura do que é digitado no teclado, acesso à câmera e controle por recursos de acessibilidade.
“As permissões solicitadas são justamente o que pode transformar um simples download em uma porta de entrada para o criminoso acessar recursos críticos. Por isso, qualquer pedido de acesso a VPN, acessibilidade ou controle remoto feito por um app desconhecido deve ser tratado como um forte sinal de alerta”, explica Jonathan Ramos, pesquisador de segurança da ESET Brasil.
Com esses acessos, os invasores podem monitorar e roubar senhas, números de cartão, códigos de autenticação enviados por SMS e outras informações sensíveis, além de realizar ações no aparelho sem o conhecimento do dono.
Posicionamento do Mercado Livre
Procurada, a empresa informou que tomou conhecimento do caso e acionou equipes para analisar o conteúdo e solicitar a retirada da URL maliciosa. A companhia afirmou que não possui um aplicativo ou site exclusivo para o serviço Mercado Livre Coleta e reforçou: “a companhia reforça que não envia links para downloads de aplicativos fora das lojas oficiais (como Google Play e App Store)”. Segundo o comunicado, todas as operações devem ser realizadas exclusivamente pelo site ou aplicativo oficiais do Mercado Livre, e a empresa mantém monitoramento contínuo para identificar uso indevido de sua marca.
O que fazer se você baixou o app falso
- Ative o modo avião e desligue Wi‑Fi e dados móveis imediatamente — isso pode interromper a comunicação entre o app malicioso e os criminosos.
- Tente desinstalar o aplicativo. Se não for possível removê‑lo, restaure o aparelho para as configurações de fábrica; esse procedimento apaga os dados do celular, por isso mantenha um backup atualizado.
- Altere as senhas de contas importantes (banco, e‑mail, redes sociais) e ative a autenticação em duas etapas sempre que possível.
- Entre em contato com seu banco para comunicar a fraude e, se houver transações por PIX, solicite o Mecanismo Especial de Devolução (MED) para tentar reverter transferências indevidas.
- Acompanhe movimentações suspeitas junto às instituições financeiras onde possui conta.
Dicas para evitar cair em golpes semelhantes
- Baixe aplicativos apenas de lojas oficiais: Google Play (Android) e App Store (iPhone). Evite instalar APKs recebidos por links ou por sites desconhecidos.
- Confira o endereço (URL) do site: domínios oficiais costumam usar o nome da empresa e terminações confiáveis; desconfie de alterações, erros de digitação ou domínios estranhos como “pages.dev” onde não for esperado.
- Observe a qualidade da página: erros de português, imagens de baixa resolução, informações inconsistentes ou funcionalidades que não funcionam podem indicar fraude.
- Desconfie de ofertas que criam senso de urgência, preços muito abaixo do mercado ou promessas de benefícios fáceis (cashback exagerado, pontos para trocar por viagens, Pix imediato).
- Cuidado com anúncios patrocinados em redes sociais e mecanismos de busca — golpistas usam anúncios para aumentar a aparência de legitimidade. Mesmo se a página aparecer como anúncio, verifique a URL antes de clicar ou fornecer dados.
Especialistas recomendam tratar com suspeita qualquer pedido de autorização para VPN, acessibilidade ou controle remoto feito por aplicativos desconhecidos. Em caso de dúvida, procure suporte técnico de confiança ou a central de atendimento da plataforma que supostamente originou a comunicação.
Leia também: China acusa “forças hostis” de explorar IA para desestabilizar sociedade após Trump rejeitar freio
[…] Leia também: Golpe do ‘Mercado Livre Coleta’: site e app falsos levam usuários a instalar APK que po… […]